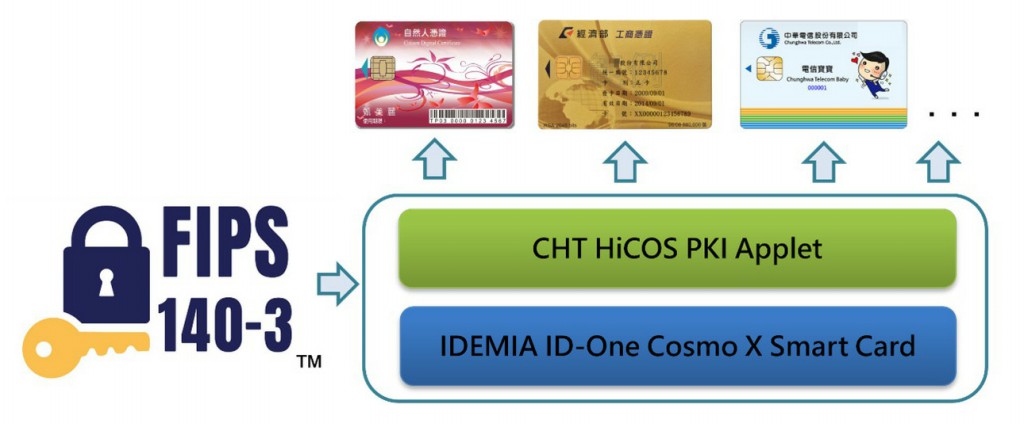
本研發成果已於 IDEMIA ID-One Cosmo X 智慧卡(註1)完成 CHT HiCOS PKI Applet 開發與整合,可作為新一代自然人憑證之核心安全元件,支援金鑰產生、憑證管理、數位簽章、身分驗證、資料加解密及安全存取等核心 PKI 功能。未來導入自然人憑證用卡後,可支撐每年數十萬張發卡需求,維持政府數位身分識別及各項網路申辦服務穩定運作,兼具公共服務、技術發展及產業應用價值。
本成果的重要技術突破,在於 CHT HiCOS PKI Applet 已通過美國 FIPS 140-3 Level 3 (註2)(註3)驗證。相較於現行自然人憑證用卡通過之 FIPS 140-2 Level 2+,FIPS 140-3 Level 3對密碼模組的安全架構、實體防護、身分鑑別、角色與服務管理,以及敏感安全參數保護提出更嚴謹的要求。智慧卡須具備防止未授權存取與實體竄改之安全機制,並於偵測異常或遭受攻擊時,確保私密金鑰、個人識別碼及其他關鍵安全參數不被未授權讀取、複製或匯出,以提升憑證及密碼運算之可信度。
在金鑰安全方面,使用者私密金鑰可直接於智慧卡安全環境內產生、儲存及使用,數位簽章與解密運算亦於卡片內部完成,私密金鑰原則上不離開安全邊界。搭配角色權限控管、使用者身分鑑別及安全狀態管理,可避免未經授權者呼叫敏感密碼服務,降低金鑰遭竊取、冒用或不當操作之風險。此外,卡片採用 EAL6+ 等級安全晶片(註4),結合 FIPS 140-3 Level 3 密碼模組,可強化對實體探測、旁路分析及異常操作等威脅的防護能力,形成由晶片、作業系統至 PKI Applet 的多層次安全架構。
在政府應用方面,本成果可優先應用於新一代自然人憑證,支援民眾辦理線上報稅、電子公文、政府資訊查詢及各項數位便民服務所需之身分驗證與數位簽章,提升網路身分識別及電子交易的可信度。未來亦可延伸至工商憑證、政府機關憑證、政府機關員工識別證及其他政府卡證,建立一致且高安全等級的憑證應用環境。
在企業應用方面,本成果可作為企業 PKI、零信任架構及數位身分管理之高信賴安全載體,應用於員工識別、電腦登入、門禁管制、文件簽核、電子簽章及機敏資料存取。透過硬體安全晶片保護憑證與私密金鑰,可降低帳號遭冒用、憑證外洩及電子文件遭竄改等風險,協助金融、電信、醫療、製造及高科技產業提升身分與存取安全。
整體而言,本成果不僅完成新一代智慧卡與 PKI Applet 的自主研發,更藉由通過 FIPS 140-3 Level 3 驗證,證明其密碼模組、金鑰管理及實體防護能力符合國際高安全標準。未來可進一步結合後量子密碼技術,發展傳統 PKI 與 PQC 並行之混合式安全架構,持續提升我國數位身分基礎建設與關鍵資訊系統的安全性及數位韌性。
註1:IDEMIA ID-One Cosmo X 智慧卡為法國 IDEMIA 公司所開發之高安全等級智慧卡作業系統(Smart Card Operating System, COS),主要應用於國民身分證、自然人憑證、金融卡、企業識別證、電子護照及政府憑證卡等領域。
註2:美國FIPS 140-3 Level 3 驗證全名為Federal Information Processing Standard Publication 140-3,係由美國 NIST(National Institute of Standards and Technology,美國國家標準與技術研究院)制定之密碼模組安全標準,是全球密碼產品最重要之安全驗證標準之一。
註3:FIPS 140-3 共分為 4個安全等級(Level 1 ~ Level 4),現行自然人憑證為FIPS 140-3 Level 2,而新卡通過FIPS 140-3 為目前國際密碼模組最高規格驗證體系之一,而 Level 3 更是政府數位身分、金融交易及高安全智慧卡領域所採用的重要安全門檻。
註4:EAL6+ 等級安全晶片屬於國際 Common Criteria(CC)安全認證架構中的保證等級,其中CC 全名為Common Criteria for Information Technology Security Evaluation,中文名稱為「資訊技術安全評估共同準則」,是 ISO/IEC 15408 國際標準,EAL共分為7級,一般商用資訊系統多為 EAL2 至 EAL4,而智慧卡、安全元件(Secure Element)、電子護照及國民身分證晶片通常採用 EAL5+ 或 EAL6+。